Novo método de ataque espionagem via publicidade online
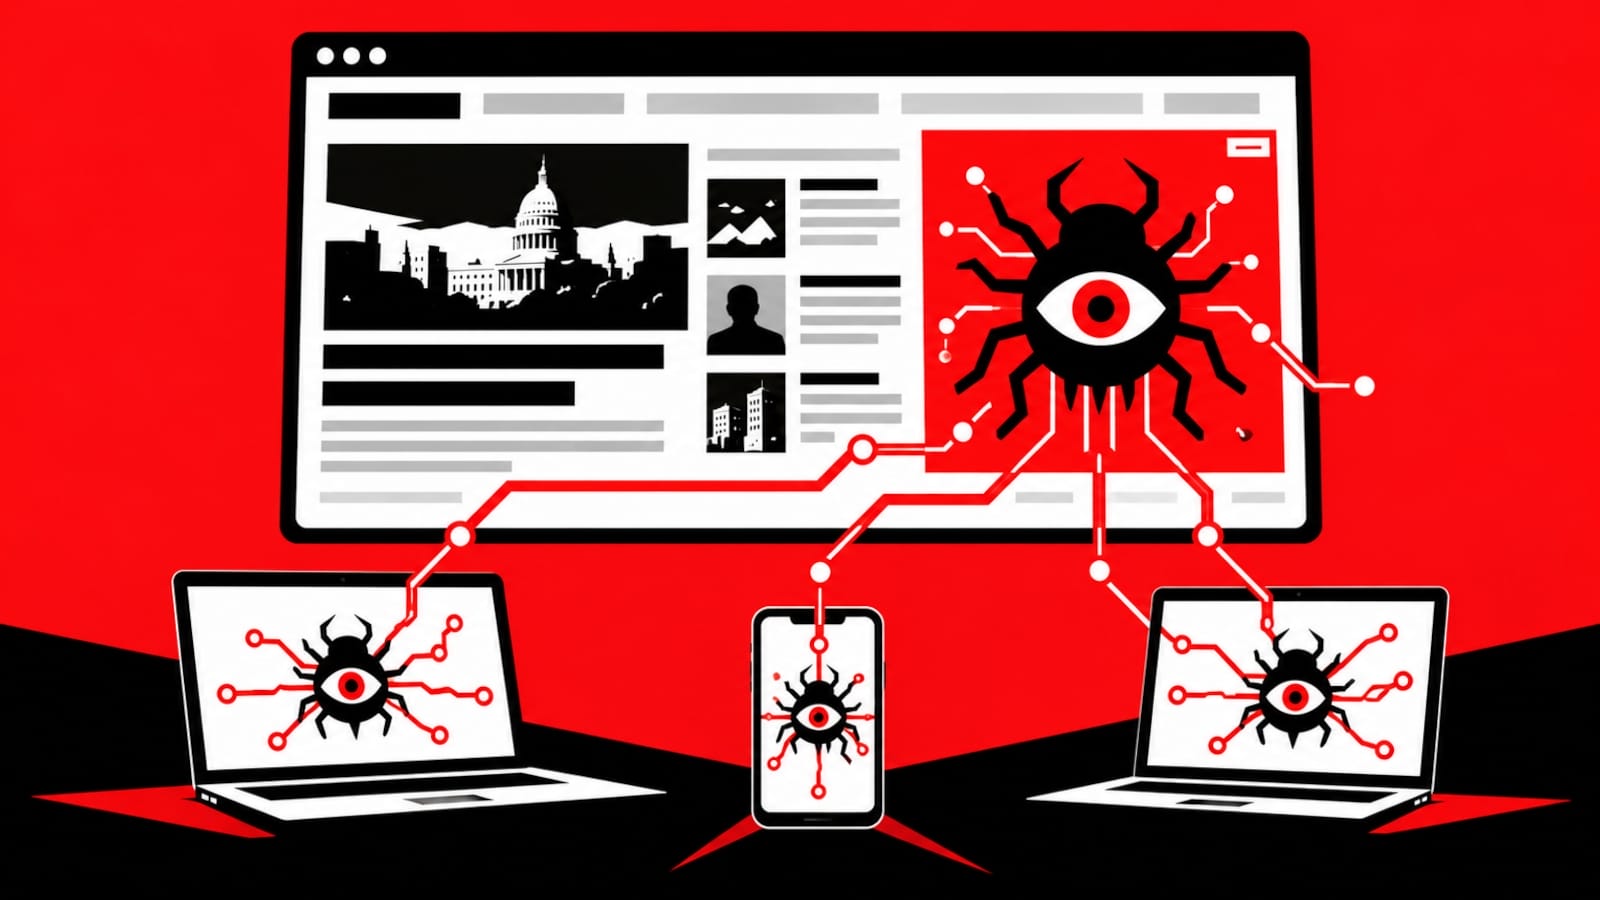
Investigadores da Citizen Lab confirmaram publicamente o uso de uma técnica chamada AdFection, que permitiu a entrega do spyware Candiru através de anúncios digitais direcionados. A grande novidade é que a infeção ocorre sem qualquer ação por parte do utilizador: basta que o dispositivo renderize (carregue) o anúncio malicioso para que o código seja executado.
O caso da Al Jazeera e o papel da Discovere-Tech
As investigações centraram-se na rede de comunicação Al Jazeera, alvo de ataques entre 2024 e 2025. Os logs analisados revelaram uma cadeia que envolvia a infraestrutura da empresa israelita Discovere-Tech, descrita como uma ponte entre fabricantes de spyware mercenário e o ecossistema publicitário.
A Discovere-Tech permitia aos seus clientes utilizar a plataforma Controlium para identificar, anonimizar e criar perfis de dispositivos específicos. Através de redes de anúncios principais, a empresa inseria códigos JavaScript nos anúncios que contactavam os servidores da Discovere-Tech assim que eram carregados.
Um servidor designado como NOAS ou getAd analisava parâmetros como o endereço IP e identificadores de anúncio para decidir se um alvo era elegível para receber o código malicioso. Apenas dispositivos selecionados recebiam instruções adicionais, mantendo as restantes infeções invisíveis.
Escala do ataque e impacto estimado
Entre março e junho de 2026, a operação publicitária da Discovere-Tech colocou mais de 3,7 mil milhões de ofertas e venceu cerca de 442 milhões de leilões. O spyware Candiru foi detetado em ficheiros DLL recuperados de sistemas Windows comprometidos.
Embora a Al Jazeera tenha sido um alvo confirmado, estima-se que centenas de milhares ou até milhões de utilizadores foram redirecionados para domínios controlados pelos atacantes através destes anúncios. O spyware foi encontrado em mais de 75 mil aplicações Android/iOS e em cerca de 120 mil websites.
Resposta das grandes plataformas publicitárias
Após o relatório da Citizen Lab, empresas como Google, IAB Europe, Beeswax, Eskimi e Vungle removeram contas ofensivas e bloquearam acesso a domínios suspeitos. No entanto, especialistas alertam que, uma vez que os atacantes obtêm credenciais válidas, apenas 37% das suas ações são bloqueadas pelas defesas atuais.
O que deve fazer
- Atualize todos os sistemas: Mantenha o software de navegação, aplicações e sistemas operacionais sempre atualizados para mitigar vulnerabilidades conhecidas.
- Revise anúncios direcionados: Empresas que utilizam redes publicitárias devem monitorizar ativamente a origem dos anúncios exibidos nos seus dispositivos internos ou em campanhas externas.
- Implemente deteção de comportamento: Soluções de cibersegurança capazes de identificar anomalias no tráfego de rede podem ajudar a bloquear comunicações com servidores de comando e controlo antes que o spyware seja instalado.
- Avalie fornecedores de publicidade: Empresas que dependem de anúncios online devem verificar a reputação dos parceiros publicitários e evitar redes associadas a práticas de vigilância não regulamentadas.