Falha de segurança expõe quase mil comutadores Zyxel
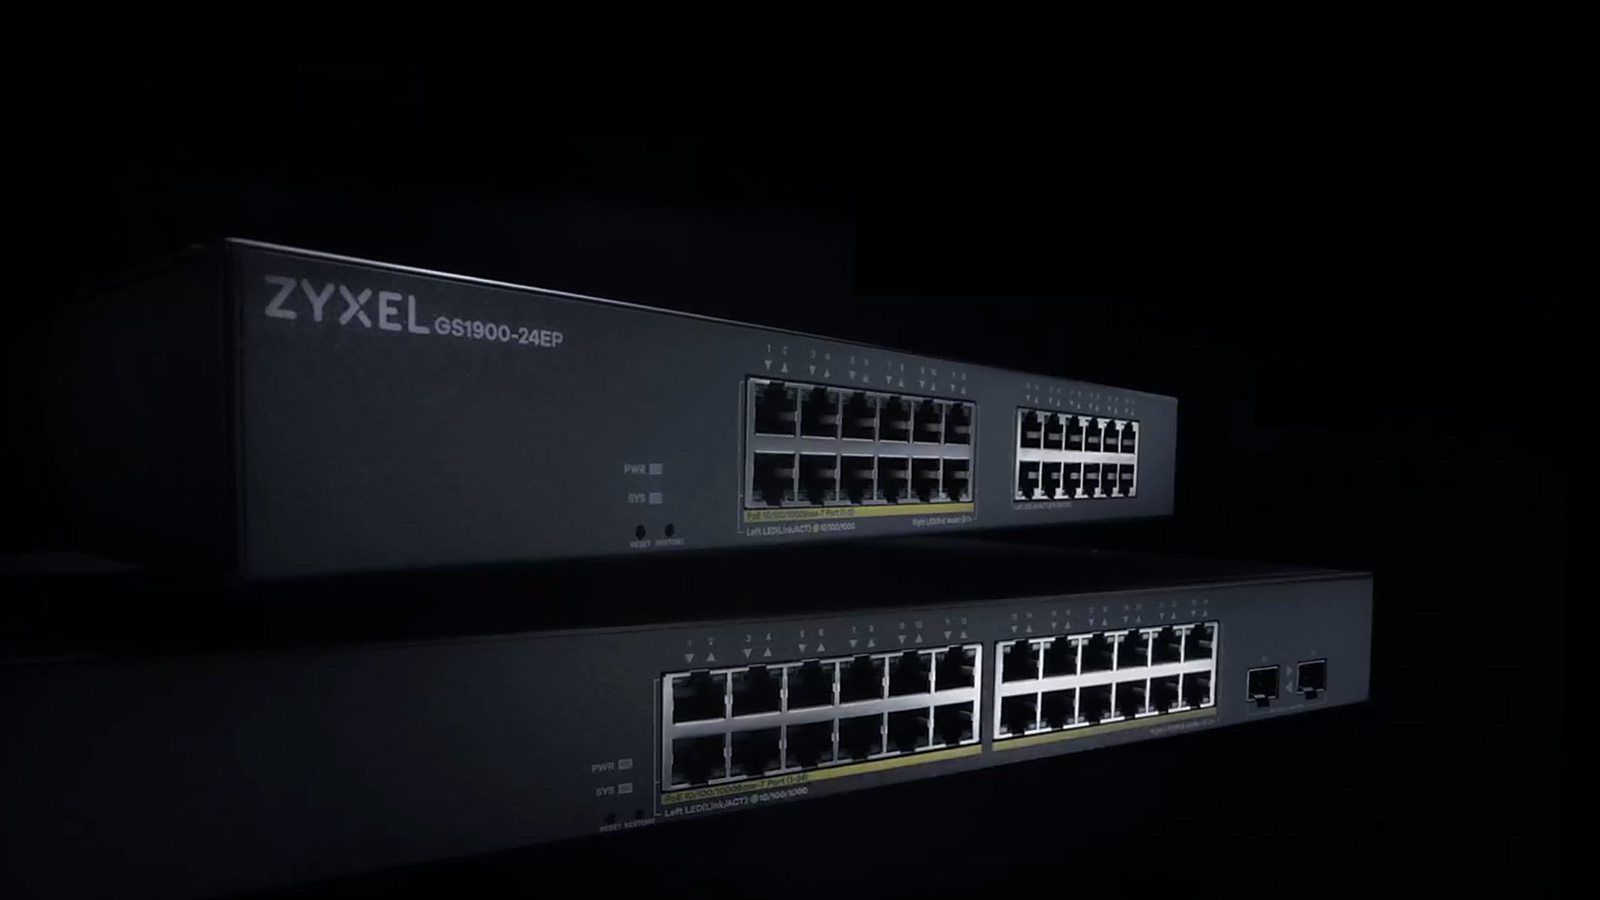
A empresa Zyxel corrigiu uma falha crítica de segurança zero-day nos seus comutadores da série GS1900. Esta vulnerabilidade foi explorada por hackers para comprometer quase 1.000 dispositivos em todo o mundo, permitindo o roubo de ficheiros de configuração e credenciais.
O que é a falha?
A vulnerabilidade, identificada como CVE-2026-107441, trata-se de uma escrita fora dos limites na interface de gestão web destes comutadores. Isso permite que um atacante não autenticado, mas com acesso à rede, execute comandos do sistema operativo através de requisições HTTP manipuladas.
A falha afecta dez modelos da série GS1900. A Zyxel lançou actualizações de segurança em 22 de Outubro e publicou um aviso de segurança em 3 de Novembro.
Um erro na identificação inicial
O problema foi inicialmente confundido com uma falha mais antiga, a CVE-2026-7273, que afectava os mesmos equipamentos e já havia sido corrigida meses antes dos ataques. A Zyxel tinha lançado actualizações em 16 de Junho de 2026 para esta primeira vulnerabilidade.
No entanto, investigadores da empresa Binarly descobriram que o exploit utilizado pelos atacantes visava uma falha diferente e desconhecida anteriormente. O ataque, atribuído a um actor ameaça de língua chinesa chamado Kapibala (ligado à campanha Red Heron), comprometeu 996 dispositivos em 48 países.
Como funcionou o ataque?
Os atacantes exploraram a falha para executar comandos remotamente antes de baixar um script que recolhia configurações dos dispositivos, hasheava credenciais de raiz e informações da rede. O exploit descoberto verificava se os comutadores estavam actualizados para a CVE-2026-7273, indicando que foi desenvolvido ou actualizado especificamente para contornar essas actualizações.
A Binarly confirmou em 28 de Setembro que o exploit era eficaz contra todas as dez versões de firmware corrigidas para a CVE-2026-7273. A falha permitia aos atacantes corromper um contador de parâmetros antes da validação, sobrepor memória e executar comandos sem autenticação.
Correção disponível
A Zyxel classificou a nova falha como distinta porque o exploit também abusava da falta de validação dos tamanhos de parâmetros HTTP. Em 22 de Outubro, a empresa lançou novas actualizações de firmware que limitam os tamanhos de parâmetros e validam o número de parâmetros antes de copiar dados para a memória, impedindo a técnica de exploração.
O que deve fazer
Se a sua empresa utiliza comutadores Zyxel GS1900, é fundamental instalar imediatamente as últimas actualizações de firmware disponíveis. Não espere por qualquer aviso adicional. Verifique também se não existem outros equipamentos de rede na sua infraestrutura que possam estar afectados por falhas semelhantes ou vulnerabilidades conhecidas.