O desafio da IA pessoal no ambiente de trabalho
Num cenário comum nas empresas, os sistemas de segurança podem detetar o uso de uma conta pessoal do ChatGPT num portátil gerido pela organização. Isto acontece mesmo quando a empresa já paga por uma subscrição Enterprise (corporativa). A pergunta que surge é: o que foi submetido ao serviço?
O utilizador pode ter partilhado uma descrição de cargo pública, mas também pode ter incluído um ticket de cliente com dados de contacto ou detalhes internos. Em setores sensíveis, documentos governamentais ou informações financeiras podem ter sido expostos sem a intenção do funcionário.
Como detetar e gerir o acesso não autorizado
Quando os sistemas identificam uma conta pessoal, é necessário confirmar a identidade do utilizador. Muitas vezes, quem se autentica no sistema da empresa tem um email corporativo, mas a sessão de IA pode estar ligada a um Gmail pessoal. Isto cria uma situação delicada que exige ação rápida.
Para compreender o que foi partilhado, as equipas de segurança podem pedir ao funcionário para mostrar a conversa. No entanto, é importante limitar o pedido apenas ao trabalho realizado naquele momento, evitando perguntas pessoais sobre planos de refeição ou questões médicas.
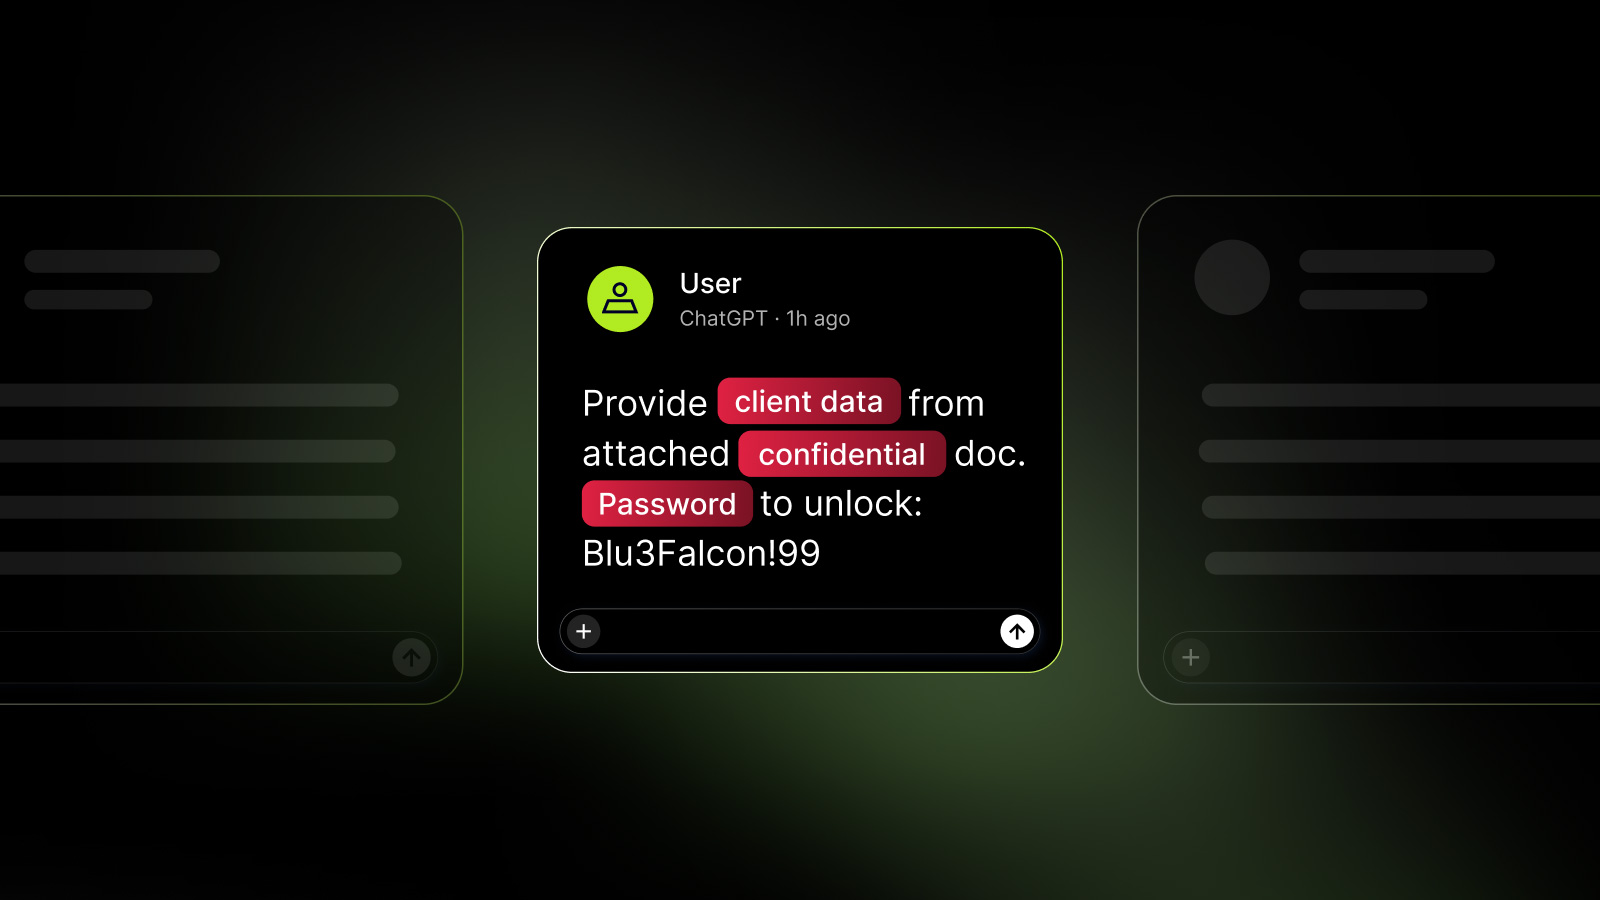
Se um ticket de cliente estiver no prompt (a pergunta feita à IA), e a resposta da IA discutir esse caso em detalhe, existe evidência de que informações sensíveis chegaram ao serviço. Ferramentas avançadas podem detetar isto antes do envio, bloqueando o pedido automaticamente.
Por que razão se usa a conta pessoal?
A maioria das vezes, a explicação é simples: a sessão corporativa expirou, a autenticação de dois fatores (2FA) demorou demasiado ou o cliente estava irritado. O funcionário optou por usar a conta pessoal porque já estava aberta.
Sem regras específicas para bloquear prompts com dados sensíveis, essa informação chega à plataforma de IA. É crucial verificar se isto foi a primeira vez que ocorreu e se o funcionário compreende as políticas de uso da ferramenta.
Responder ao incidente e corrigir o fluxo de trabalho
Se dados de clientes foram partilhados numa conta pessoal, é necessário preservar as evidências e envolver os responsáveis pela privacidade ou propriedade dos dados. A gravidade depende do que foi exposto:
- Credenciais expostas: revogar ou alterar imediatamente.
- Registos de clientes: avaliar o impacto na privacidade.
- Texto público: não é um incidente de dados, mas exige uma conversa com o funcionário sobre o uso correto da subscrição paga.
O objetivo é garantir que a empresa tem controlo sobre os dados e que as ferramentas aprovadas são utilizadas corretamente.
Como proteger a sua empresa
Para evitar que dados sensíveis cheguem a serviços de IA pessoais, considere as seguintes medidas:
- Implemente controlos no nível do prompt: Configure regras para detetar e bloquear o envio de informações confidenciais.
- Eduque os funcionários: Explique que a subscrição Enterprise não permite qualquer tipo de uso, apenas aquele autorizado pelas políticas da empresa.
- Melhore o acesso corporativo: Garanta que as sessões não expiram prematuramente e que o 2FA é rápido para evitar desvios à conta pessoal.
- Avalie os riscos regularmente: Revise as regras de proteção de dados (DLP) e verifique se novas ferramentas de IA estão na lista aprovada.
O uso de IA deve trazer vantagens, mas a segurança dos dados não pode ser negligenciada. As PME devem adaptar-se rapidamente para proteger a sua informação contra ameaças emergentes.