Ataques cibernéticos visam sistemas de refrigeração industrial
A FBI e a CISA, agências americanas de segurança, emitiram um alerta conjunto sobre uma ameaça crescente: hackers estão ativamente a visar sistemas industriais de refrigeração e monitorização da cadeia fria em todo o mundo.
Riscos para a saúde pública e as empresas
Estes ataques podem causar estragos significativos, incluindo a deterioração de alimentos, danos ao equipamento e até riscos de incêndio. A advertência foi emitida em conjunto com os departamentos norte-americanos de Saúde e Serviços Humanos (HHS), Agricultura (USDA) e Transportes (DOT).
A mensagem é clara: "Toda a organização que depende de sistemas de refrigeração e monitorização deve assumir que pode ser alvo". Os atacantes exploram falhas em controladores eletrónicos de temperatura não atualizados ou acessíveis diretamente da internet.
O que acontece quando o sistema é comprometido?
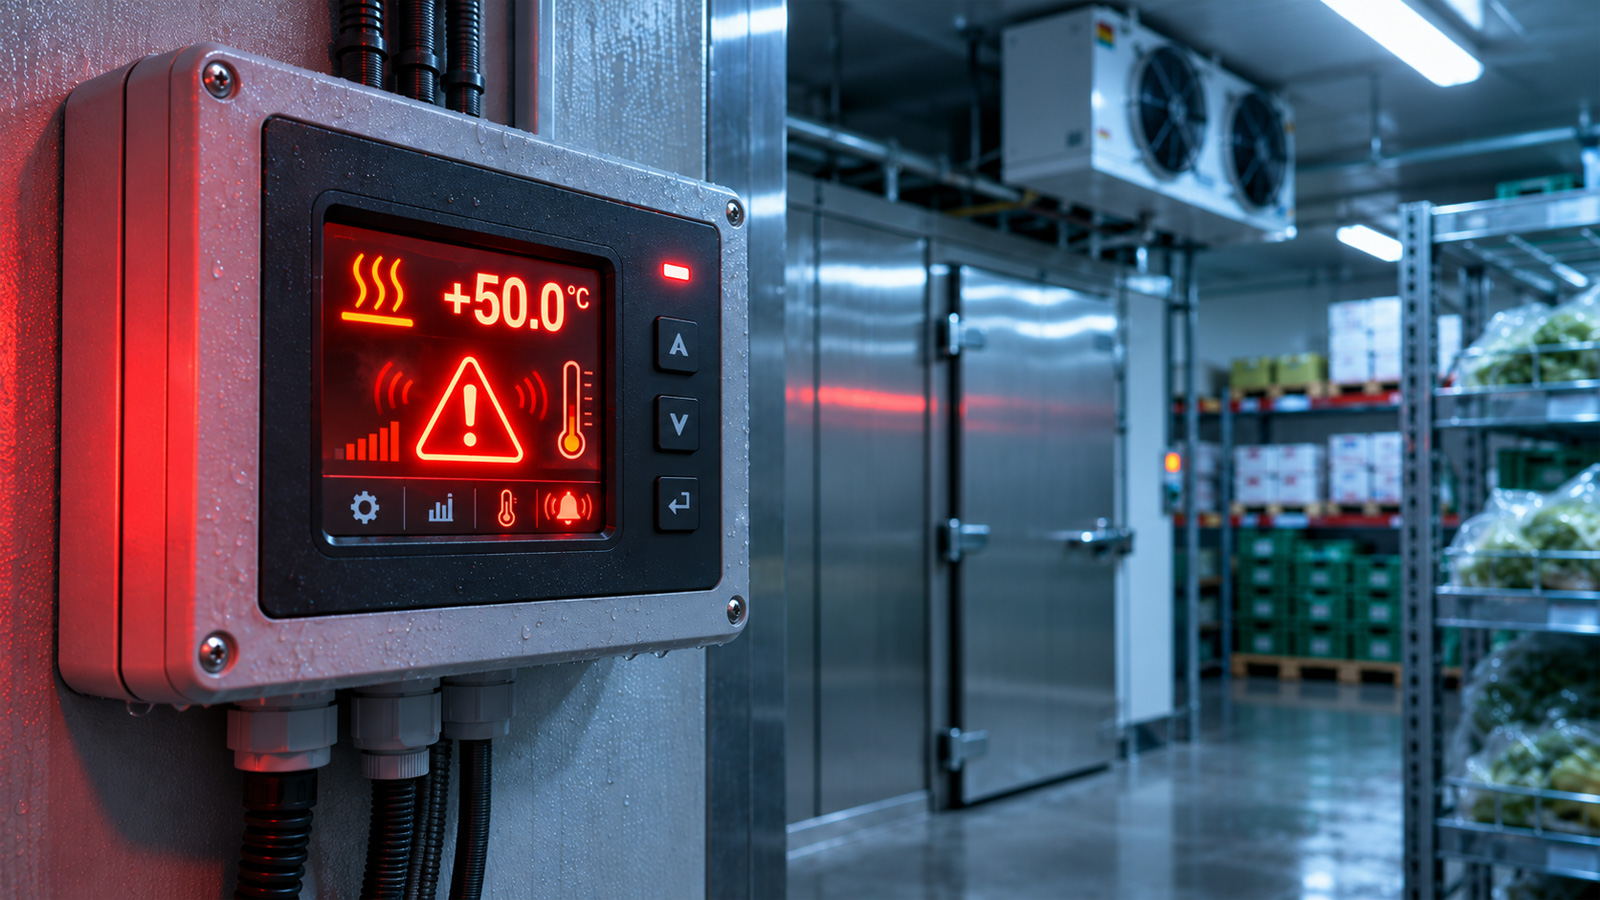
Os dispositivos permitem aos operadores monitorizar temperaturas remotamente e gerir ciclos de descongelamento. No entanto, se forem invadidos, os atacantes podem:
- Modificar definições de temperatura, forçando o equipamento a entrar em ciclos contínuos de aquecimento ou descongelamento.
- Reduzir a visibilidade das temperaturas atuais, impedindo que os operadores detetem problemas rapidamente.
- Criar perigos de incêndio e condições de armazenamento inseguras.
Ataques recentes na Europa
O aviso segue uma série de ataques contra sistemas europeus que já disrupturaram supermercados e instalações de armazenamento de sangue. Em outubro, hackers comprometeram controladores em cerca de 250 a 350 supermercados franceses, ativando remotamente as funções de descongelamento e elevando as temperaturas.
Uma segunda onda de ataques, reportada em novembro, afetou mais de 115 lojas em seis países europeus. Alguns sistemas pararam totalmente, enquanto outros atingiram temperaturas tão altas como 50°C (122°F). A França confirmou também um incidente que alterou definições em três instalações usadas para armazenar produtos sanguíneos.
Recomendações de segurança
As agências americanas recomendam às organizações:
- Remover controladores da internet pública, garantindo que o acesso remoto é estritamente necessário e seguro.
- Mudar as palavras-passe padrão e aplicar todas as atualizações de segurança disponíveis.
- Isoar os sistemas de tecnologia operacional das redes empresariais gerais.
- Enforçar limites seguros de temperatura para prevenir que os controladores operem fora dos parâmetros aceitáveis.
O que deve fazer a sua empresa
Se a sua PME utiliza sistemas de refrigeração conectados à rede, não espere. Avalie imediatamente se os seus dispositivos estão acessíveis da internet ou partilham credenciais fracas. Atualize o firmware dos controladores e implemente uma política rigorosa de acesso remoto. Proteja a sua cadeia de frio antes que seja tarde demais.