A ameaça cibernética contra pequenas e médias empresas (PME) continua a evoluir. Um relatório recente da Huntress revela que os *kits* de *phishing* tornaram-se mais sofisticados, focando-se especificamente no roubo de sessões do Microsoft 365.
Do roubo de senhas ao roubo de sessões
No passado, um ataque consistia em enganar o utilizador para que ele revelasse a sua palavra-passe. Hoje, os atacantes avançaram. Eles não precisam da senha; basta-lhes capturar e reutilizar um "token" de sessão.
Estes *kits* modernos funcionam como uma plataforma de serviços (SaaS), oferecendo até painéis de administração para o criminoso gerir a campanha. O objetivo é simples: quando o utilizador da PME clica num link falso e completa o login, mesmo com a verificação em duas etapas (MFA) ativa, o atacante já tem acesso total à conta.
Como funciona o ataque
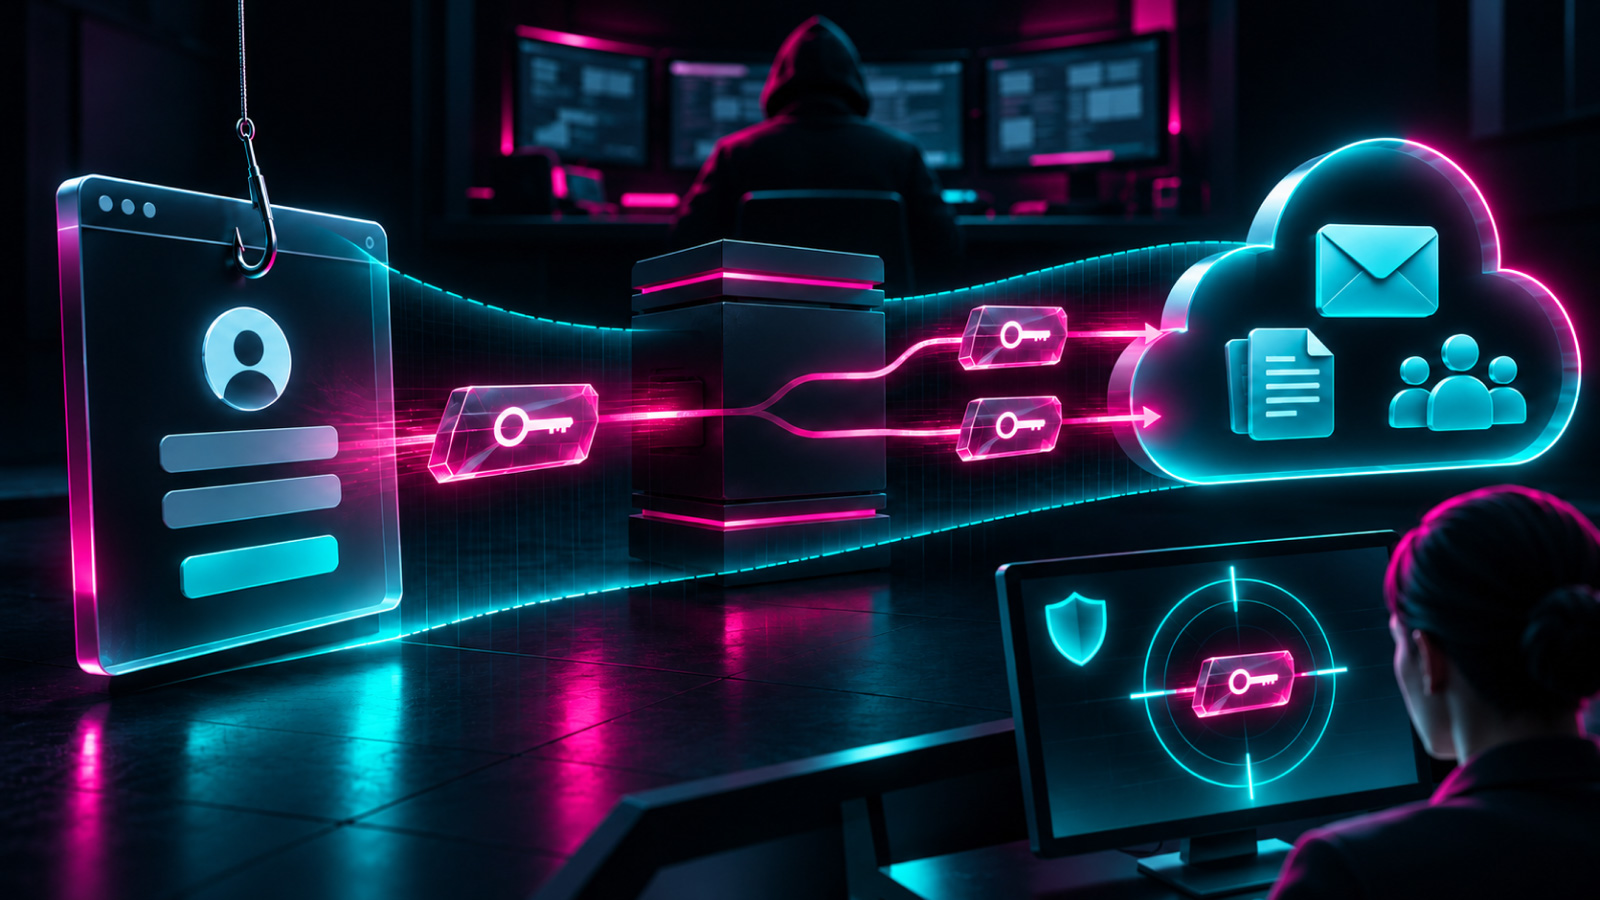
A técnica utiliza métodos como device code phishing ou ataques do tipo Adversary-in-the-Middle. O criminoso intercepta o momento exato em que a sua empresa autentica no Microsoft 365. Ele copia o token gerado e usa-o para entrar na conta, sem nunca ter de digitar uma senha.
Três ferramentas específicas foram analisadas:
- EvilTokens: Usa plataformas de nuvem para capturar e reutilizar tokens.
- Knight Office: Intercepta o fluxo de autenticação em tempo real.
- Kali365: Oferece um painel completo com inteligência artificial para gerir múltiplas contas simultaneamente.
O impacto para as PME portuguesas
Para uma empresa em Lisboa ou no resto de Portugal, isto significa que a segurança do e-mail corporativo não pode depender apenas da força da palavra-passe dos colaboradores. Se um token for roubado, o acesso é imediato aos ficheiros sensíveis, à contabilidade e aos contactos comerciais.
A notícia é alarmante porque estes ataques são mais fáceis de executar do que nunca. O relatório indica que até criminosos iniciantes conseguem replicar sessões activas com acesso instantâneo.
O que deve fazer
Para proteger a sua organização, siga estas recomendações práticas:
- Revogue tokens imediatamente: Se suspeitar de qualquer atividade estranha, revogue todos os tokens de atualização e remova dispositivos não autorizados.
- Monitore o acesso: Verifique regularmente se há logins provenientes de infraestruturas de nuvem desconhecidas ou novos dispositivos registados na sua conta do Microsoft 365.
- Restrinja métodos de autenticação: Onde possível, bloqueie a autenticação por código de dispositivo e investigue regras de encaminhamento de correio que possam ser usadas para enviar *phishing* interno.
A segurança digital exige vigilância constante. Não confie apenas na presença do aviso de MFA; o atacante pode já estar dentro da sua rede antes mesmo de você perceber.